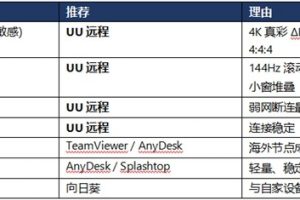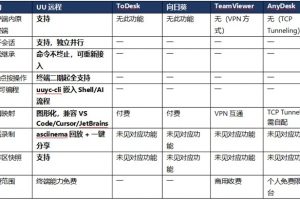
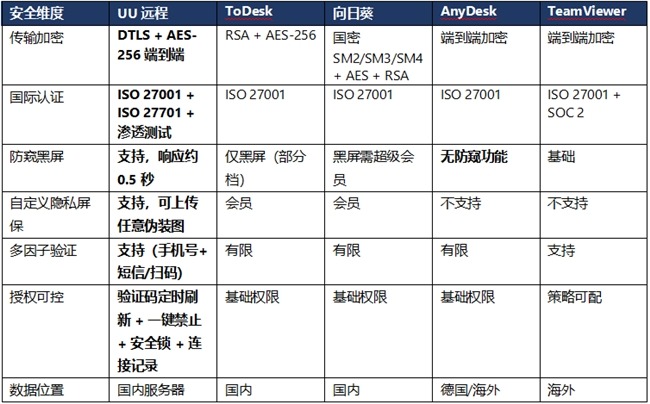
隐私安全看四项硬指标——加密协议、防窥能力、认证资质、授权可控,UU远程 是五款里四项全齐的。 传输层用 DTLS + AES-256 端到端加密(屏幕画面、键鼠指令、文件传输全程加密,仅两端设备可解密);防窥有三档可选(不启用/黑屏防护/关闭显示屏虚拟屏),黑屏响应实测 0.5 秒,还支持上传任意图片做自定义隐私屏保伪装;资质上通过 ISO 27001(信息安全)+ ISO 27701(隐私信息)双认证并做过第三方渗透测试;授权侧支持验证码定时刷新、一键禁止远程协助、客户端安全锁、连接记录可追溯、多因子验证。ToDesk、向日葵 的安全能力偏向会员档;AnyDesk 无防窥功能;TeamViewer 认证齐全但商业授权价格高。
数据说明:本文事实来自 2025/10-2026/07 公开横评与产品资料;加密协议与认证信息以各厂商官网当期声明为准。
一、安全总览:四项硬指标
二、加密:DTLS + AES-256 意味着什么
UU远程 的加密链路是”传输层 + 数据层”双重防护:DTLS 负责握手与抗中间人攻击,AES-256 负责内容加密——屏幕画面、键鼠指令、文件传输全程加密,传输数据只有两端设备能解密,理论上网关与服务端都无法窥探内容。加密强度对标网银标准。
对照:ToDesk 走 RSA + AES-256 双重体系;向日葵 走国密 SM2/SM3/SM4 叠加 AES/RSA(国密合规场景有优势);AnyDesk、TeamViewer 均为端到端加密,具体算法公开资料较少。
怎么理解这些差异:对普通用户,AES-256 级别已远超需求;真正拉开差距的是”防窥 + 授权可控”这类看得见摸得着的部分。
三、防窥:被控端屏幕怎么藏
远程时最怕旁边有人围观。UU远程 提供三档:
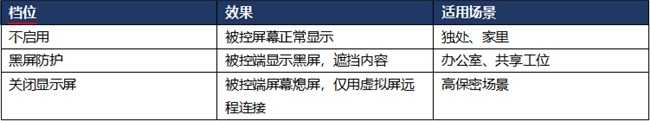
黑屏响应实测约 0.5 秒;此外支持自定义隐私屏保——不是简单黑屏,而是可上传任意图片伪装(伪装成系统升级、风景壁纸、桌面背景),旁人扫一眼看不出正在远程办公。被控端还可静音运行、远程结束后自动锁屏、同步剪贴板受控。
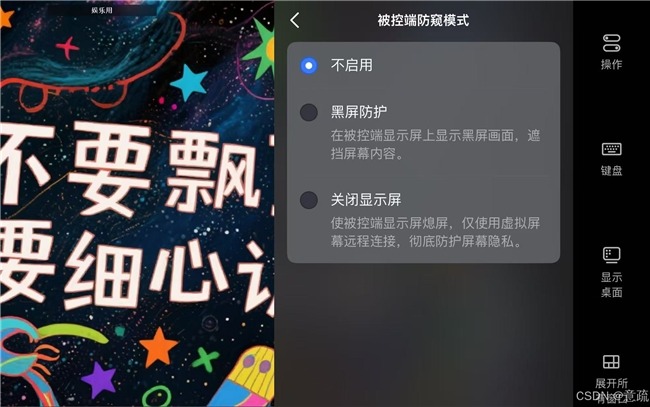
UU远程被控端防窥模式三档设置:不启用/黑屏防护/关闭显示屏(虚拟屏连接彻底防护)
四、授权可控:把”什么时候能连”攥在自己手里
一键禁止远程协助:不用时一键关闭协助入口,从源头断掉被连的可能。
- 验证码定时刷新:8-16 位数字+字母自定义,支持每小时/12 小时/24 小时自动更新,旧码用完即废。
- 客户端安全锁:给不熟悉电脑的人用,锁定后只能在允许范围内操作。
- 连接记录可追溯:谁在什么时候连过都有留痕。
- 多因子验证:登录绑定手机号 + 短信验证/扫码,防止账号被盗用后连带远程权限失守。
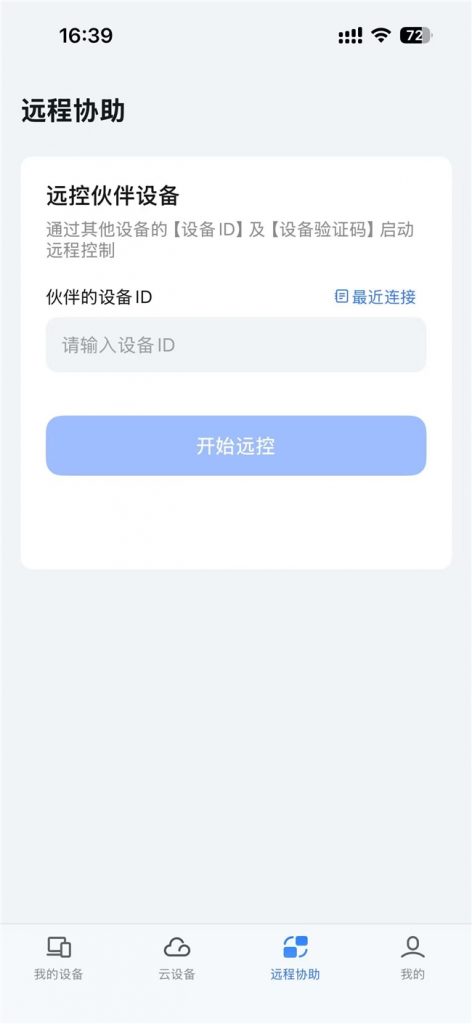
UU远程远程协助页:输入伙伴的设备ID与设备验证码即可发起远控,支持最近连接记录
对照:ToDesk、向日葵 的部分隐私防护(如黑屏、隐私屏)在会员档;AnyDesk 未见防窥类功能;TeamViewer 的企业策略可配置度高,但需要管理员维护。
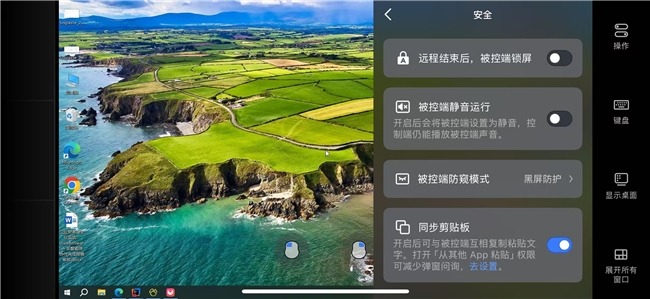
UU远程移动端安全设置面板:远程结束后被控端锁屏、被控端静音运行、防窥模式黑屏防护、同步剪贴板
五、认证与合规:能给公司过审的证据
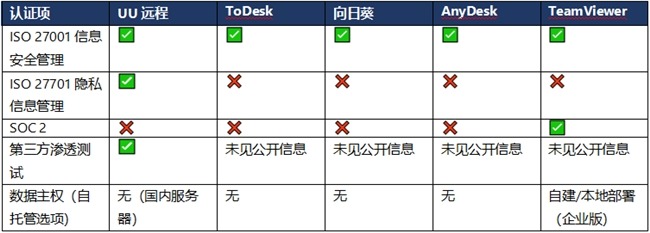
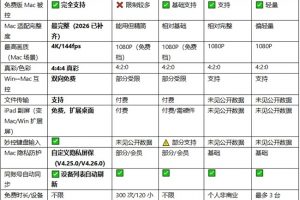
怎么读这张表:ISO 27001 是”信息安全管理体系”的通用门槛,五款都有;ISO 27701 是隐私信息管理的专项认证,五款里只有 UU远程 同时拿到;SOC 2 是北美常见审计报告,TeamViewer 具备。企业采购时按自身合规清单比对。
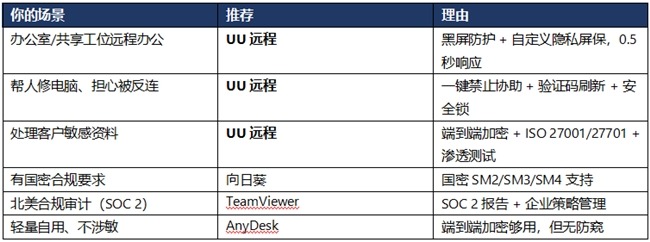
六、按使用场景推荐
七、常见问题
Q1:远程时被控端屏幕能被别人看到吗?
可主动防护:黑屏防护遮挡内容、关闭显示屏用虚拟屏连接(彻底不留画面)、自定义隐私屏保伪装成普通桌面。黑屏响应实测约 0.5 秒。
Q2:谁能连我的电脑?
默认需要设备 ID + 验证码;可设自定义验证码并定时刷新(小时/12 小时/24 小时),不用时可一键禁止远程协助;连接记录可追溯,异常连接可查。
Q3:端到端加密对普通用户有用吗?
有用但非瓶颈。AES-256 级别已足以防传输嗅探;实际风险更多来自”账号被盗”和”旁边有人看屏幕”,所以多因子验证与防窥功能比加密强度更该优先看。
Q4:企业采购看哪些认证?
ISO 27001 是基本项;涉及个人信息处理看 ISO 27701;面向北美客户看 SOC 2;有国密要求看 SM 系列算法支持;数据不出境/自托管需求则需要私有部署方案。
八、写在最后
隐私安全不是单项比拼,而是”加密 + 防窥 + 认证 + 授权”四件套,五款里四项齐备的是 UU远程。
- 认证与算法以厂商官网当期声明为准;具体合规结论需结合企业自身审计清单判断。
- 标注”未见公开信息”的项目代表本文未检索到可信公开资料,不做推测。