Bain & Co 报告预测,到 2031 年,人工智能基础设施的年度支出可能达到 1.5 万亿美元。这一支出涵盖了从新的数据中心基础设施、计算能力、GPU 升级、内存以及网络硬件等各个方面。在最先进的人工智能数据中心中,功率容量已经接近 1 吉瓦,到明年这一数值可能会翻倍,到2029年末,功率容量将超过 9 吉瓦。
据预测,像微软、亚马逊、谷歌、甲骨文和 Meta 等大型科技公司,对于基础设施建设的强烈需求持续增加。这些大公司今年的资本支出将达到 7800 亿美元,大约是三年前的五倍。
因此,支持人工智能发展的数据中心基础设施未来将愈发关键。本周,HPE正式推出了首台配备更强计算能力、更大内存和更佳网络功能的 ProLiant Gen 13 服务器。ProLiant Gen 13 服务器在支持人工智能任务时的作用更加凸显,适用于企业级人工智能推理和代理任务,同时注重安全性、性能和可靠性等方面的发展。
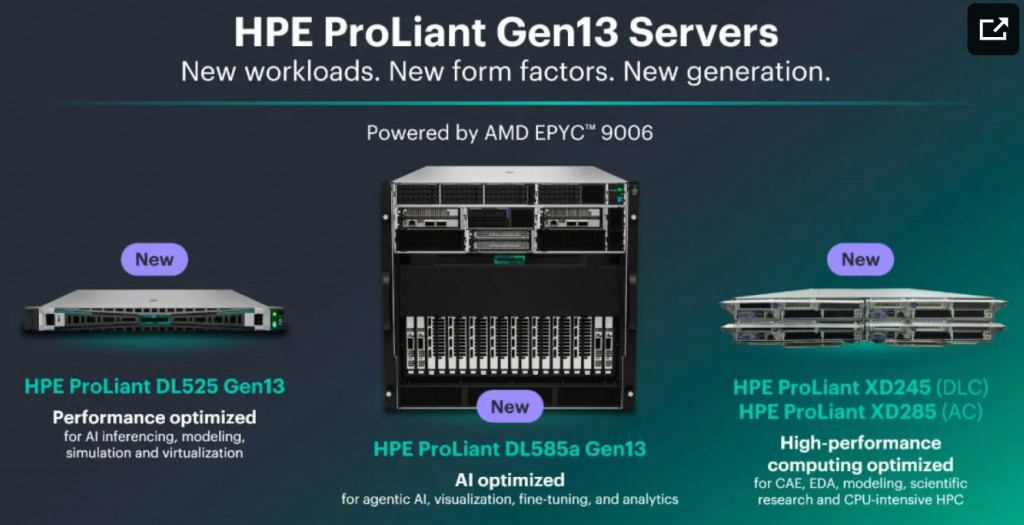
HPE 计算产品副总裁 John Carter认为,ProLiant Gen 13 服务器适用于那些希望最大化利用基础设施性能的传统企业,也适用于那些致力于利用智能代理技术和大规模模型仿真技术的公司。
除了最新一代 ProLiant 服务器系统,HPE推出的新产品还包含用于管理和保护服务器的改进软件。ProLiant Gen 13 服务器采用了 AMD 的 6 核 th Gen Epyc 9006 SP7“Venice”处理器,该芯片于 7 月份发布。
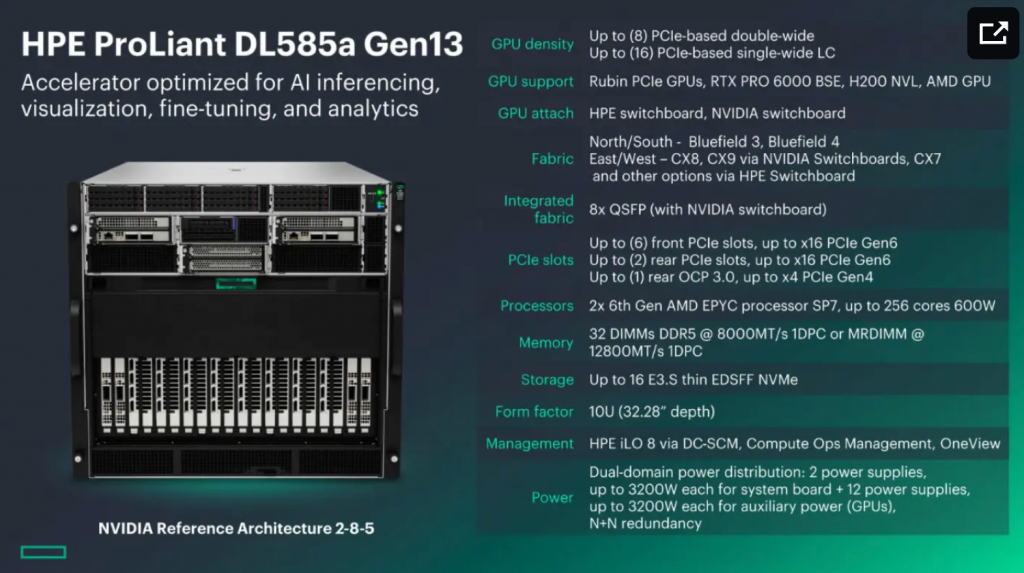
在最新一代 ProLiant 系列中,主力产品是 ProLiant DL585a 服务器,这款服务器占地 10 个 U 型空间,能够容纳最多 8 个来自 Nvidia、AMD 或 Intel 的 GPU,以及 2 个最新的 AMD Epyc CPU 处理器。每个 CPU 处理器拥有高达 256 个核心。该系统还配备了第六代 PCI 接口。据 Carter 介绍,这款服务器将于 2027 年 3 月上市,其设计旨在满足当前和未来的功率及散热需求,同时能够应对诸如推理、检索增强生成等 AI 工作负载对吞吐量和 PCIe 接口的需求增长。
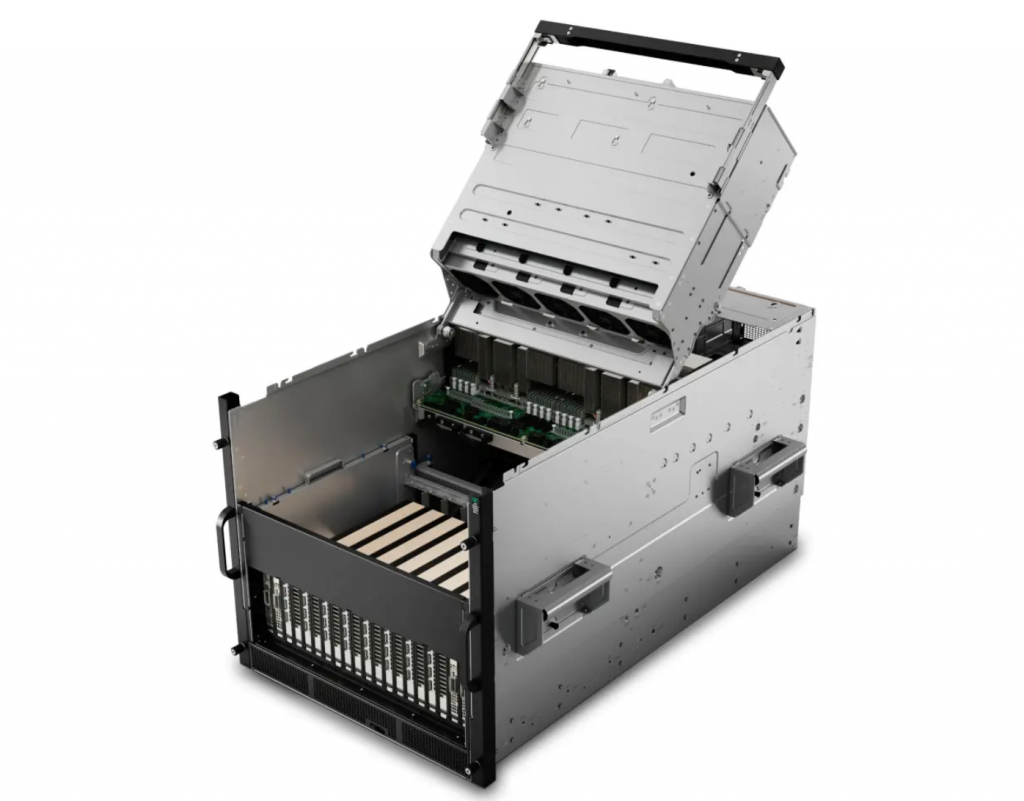
ProLiant DL585a 服务器保持风冷散热方式,更适合企业级服务供应商这类用户,其空间设计确保了存储空间则相对充裕,能够安装更大尺寸的显卡。
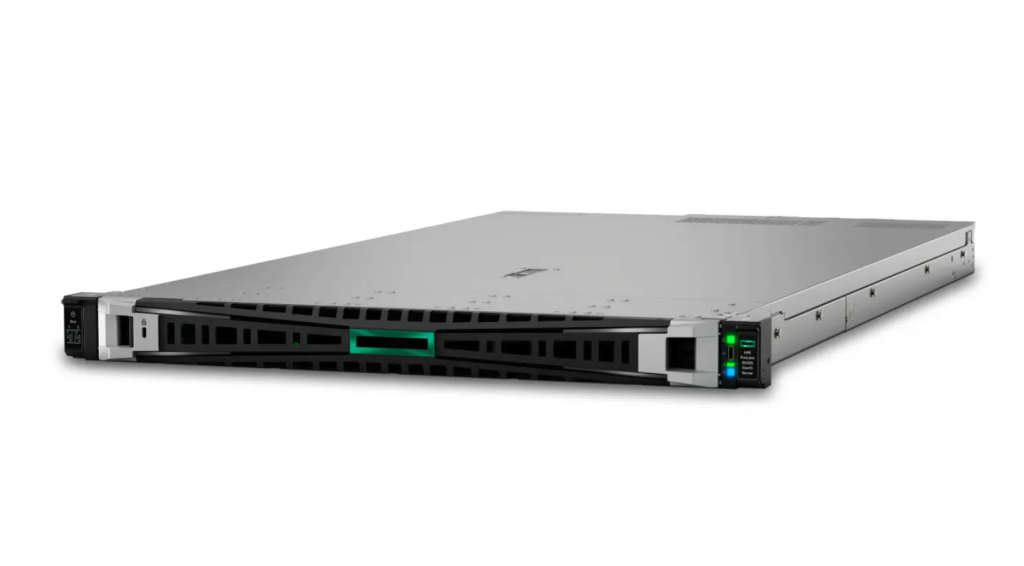
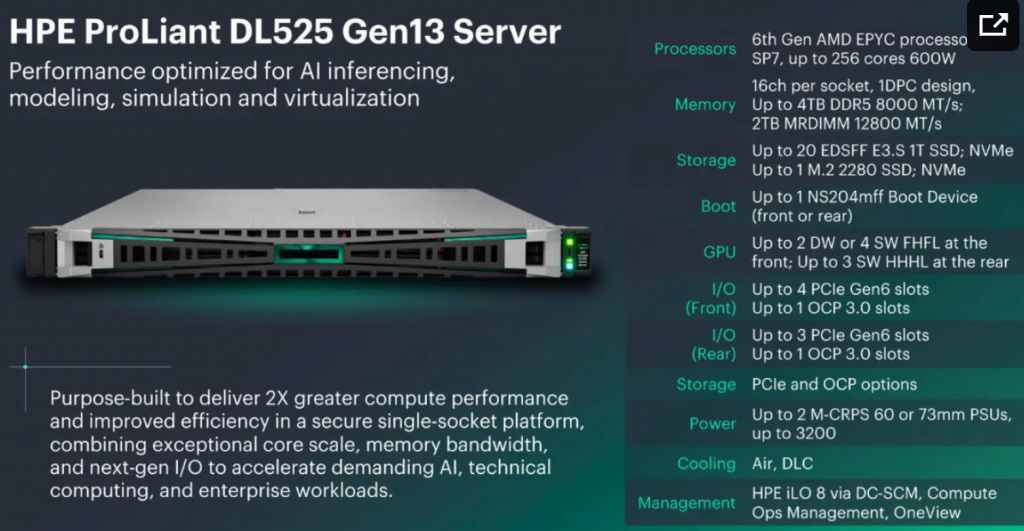
ProLiant DL525 型号,是一款单插槽、风冷设计的 1U 服务器。它配备了一颗 256 核的 AMD 处理器,拥有高带宽的 16 通道内存接口,同时支持 DDR5 和 MRDIMM 两种类型的内存。该服务器适用于需要高数据吞吐量的工作负载,如人工智能推理、电子设计自动化以及欺诈检测等任务。其尺寸符合标准 19 英寸机箱规格。
谈到最新Proliant 设计思路,Carter认为未来更多是Agent和推理需求,产品重点已从 GPU 转移到了CPU 上,预计,CPU 和 GPU 的比例会从现在的 2:8 转变为 1:1,Agent功能更加功能,更需要高效的 CPU 平台来承担只能由CPU完成的任务。
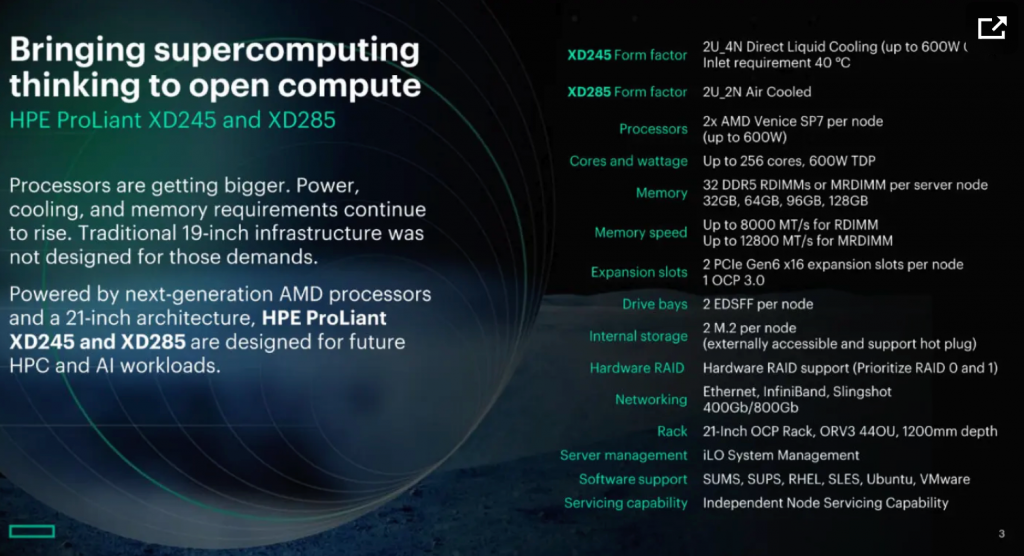
根据 Carter 的说法,这两款新的 XD 系统都是对 HPE 过去所称为 Apollo 2000 或 XD 2000 系列产品的升级版,预计将在明年上市。
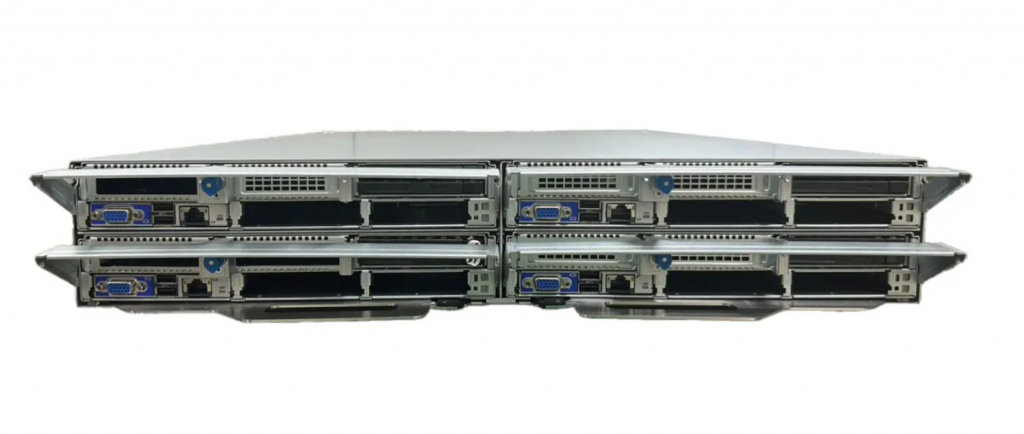
“这些新的 XD 服务器现在被安置在一个开放的 21 英寸 ORV3 机架结构中。它们位于一个更宽敞且功能更强大的机架上。这些系统之间共享电源和冷却资源,从而提升了效率。实际上,这代表了计算能力的极致密度——我可以在相同的空间内使用大量的核心处理器。这种架构非常适合那些需要构建现代化数据中心的客户。因此,这种架构能够提供极高的机架功率密度,同时支持液冷冷却或高效的空气冷却方式。”
XD245 和 XD285 都安装在一个 2OU 机箱中。XD245 拥有四个半宽的双插槽节点,而 XD285 则只有两个这样的节点。每个机箱最多可以容纳 256 核的 AMD 处理器,每个处理器拥有 16 个内存通道,并且支持 MRDIMM 内存类型。XD245 采用液冷技术,而 XD285 则采用空气冷却方式。
这些系统中都配备了先进的管理和安全软件,包括在 iLO 8 中。这些改进特别注重安全性问题,这对于涉及人工智能的组织来说是一个至关重要的问题,尤其是针对智能代理人工智能而言。iLO 8 提供了 HDD 或 SSD 存储驱动器,能够自动对硬件上的数据进行加密和解密操作,从系统启动那一刻起就开始执行这一功能。此外,还采用了多方授权机制,确保由人工智能或代理执行的高影响操作都能得到双重人工审批。HPE 的主流计算机客户支持和技术赋能部门的负责人 Chris Bradley 补充说,他们已将这一功能集成到各个节点中,作为 iLO 的一部分来发挥作用。
HPE 还扩展了量子加密技术,这是一种旨在保护数据安全的解决方案,旨在应对即将到来的量子计算时代。目前常用的加密方法如 AES-256 仍然非常有效,但当用户数据受到量子计算技术的保护时,数据安全性会面临更大的威胁。目前的一个主要问题是“现在获取数据,之后进行解密”,即威胁行为者持有被窃取的数据,并计划在量子计算技术成熟后对其进行解密。
“我们已经在管理架构中实现了这两种量子密码学算法及相关功能。”HPE最后表示道。