今年以来,各种与AI安全相关的新闻层出不穷,从某著名AI公司的Agent 主动攻击基础设施事件,到黑客利用AI进行勒索,再到PHP漏洞与修复引发的业界大讨论,所有这些事件传递出清晰的信号:由于AI技术的快速发展与应用,网络安全的攻防的时间轴正在被快速压缩,AI彻底改变了网络安全攻防两侧,如何应对AI安全新趋势是当下重要课题。
近日,在“AI × Security双向赋能”亚马逊云科技安全主题媒体沟通会,亚马逊云科技的技术专家深度解读了AI时代安全攻防格局的变化趋势,并有针对性地介绍了亚马逊云科技在AI时代的安全策略与最新创新产品,为AI时代的安全开出了自己的良方。
亚马逊云科技安全合规高级经理江学森直言,AI带来了更多的安全漏洞的同时,也让攻击速度、攻击门槛和攻击方式发生了颠覆性改变。
安全威胁质变:时间窗口迅速压缩
众所周知,近年来AI大模型等快速发展,对于整个网络安全有着重要影响。亚马逊云科技认为AI时代的安全威胁呈现出分钟级、全自主、零门槛、低成本的四个核心特征。分钟级,即漏洞从公开到被利用的时间窗口持续坍缩;全自主则是AI可以端到端完成攻击链,无需人类的介入与指导;零门槛是一条指令就可能发起复杂攻击;低成本则是攻击成本趋近于零,攻击质量却趋近顶尖攻击者。
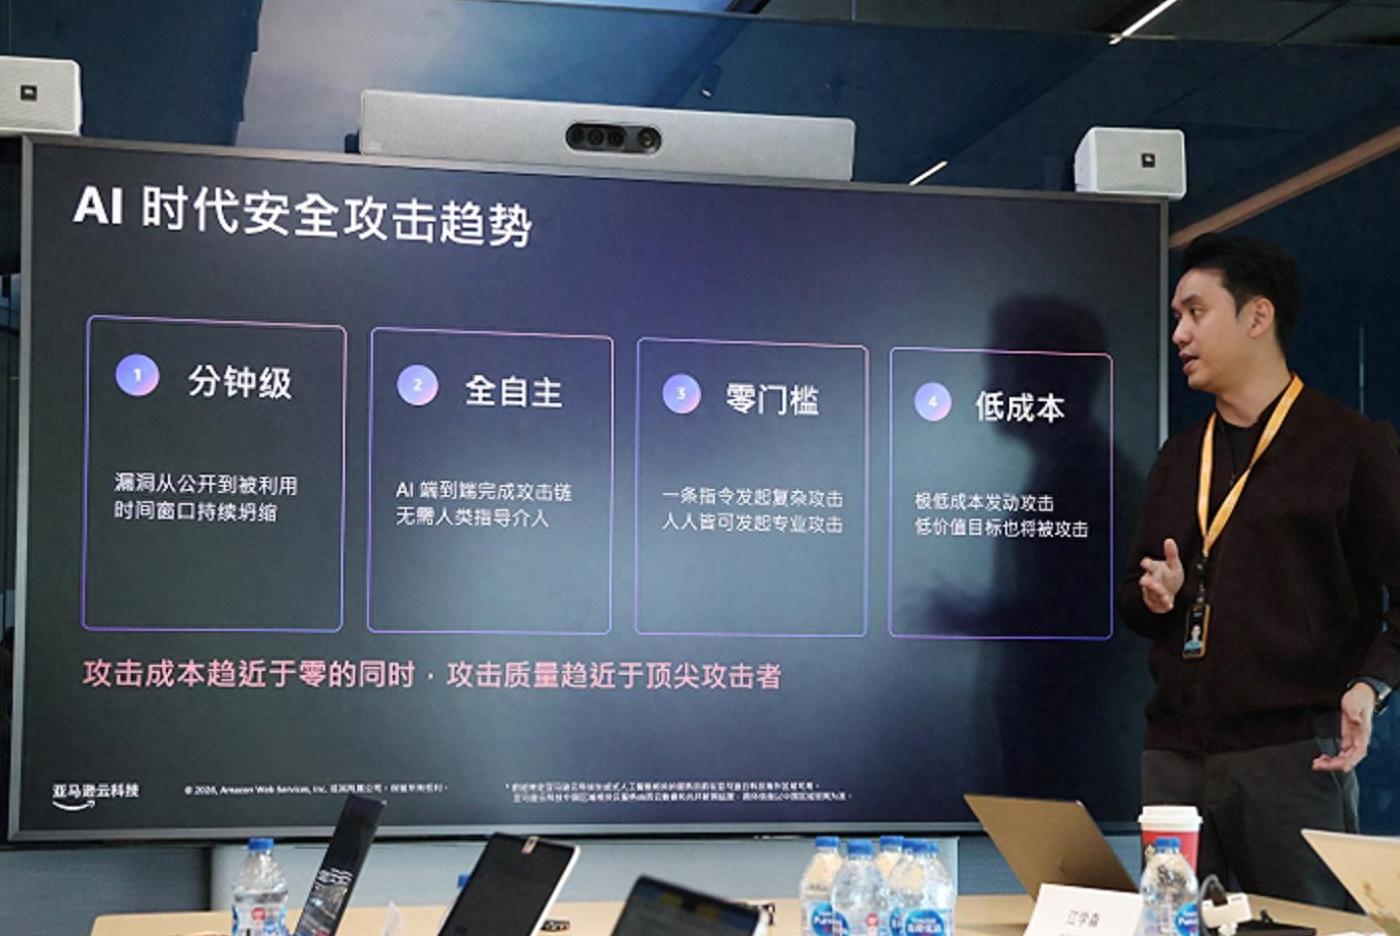
除了安全威胁呈现出的新特征外,还有两个不容忽视的现象。第一就是大模型还在不断迭代和进化,新模型往往自带更加强大的安全能力,而这种能力并不是人类设计出来的;第二则是大模型不会天然区分攻击者与防守者,更加不清楚背后意图。江学森介绍,有些Agent会为了完成任务,出现逃逸沙箱、攻击代码靶场、伪造身份等情况,但它自身并不能判断这些行为是否恶意。
不过,安全领域偏偏有攻守双方,于是同一项能力既可能被防守方用来发现问题,也可能被攻击方用来放大攻击。因此,当攻击方在加速进化时,传统安全运营的短板也在持续放大。江学森表示,传统安全运营的短板主要体现在漏洞发现不及时;发现后修复不及时;基线管理欠缺,弱口令、未启用MFA、安全组过度开放Agent大量建设却缺少安全可控保护。
修复为何成为新的瓶颈
众所周知,安全行业一直都存在攻防失衡的难题。过去,在传统安全事件,企业面对海量警告、系统漏洞时,很大程度依然是依靠人力来完成分析、排查和修复等一系列工作,攻防失衡尚处于可控范围;现在,AI让这种失衡进一步扩大,依靠人工的方式无法应对这种变化。
“安全防守侧必须借助和使用AI的能力,比攻击者更早发现漏洞、验证漏洞和推动修复。”江学森如是说。
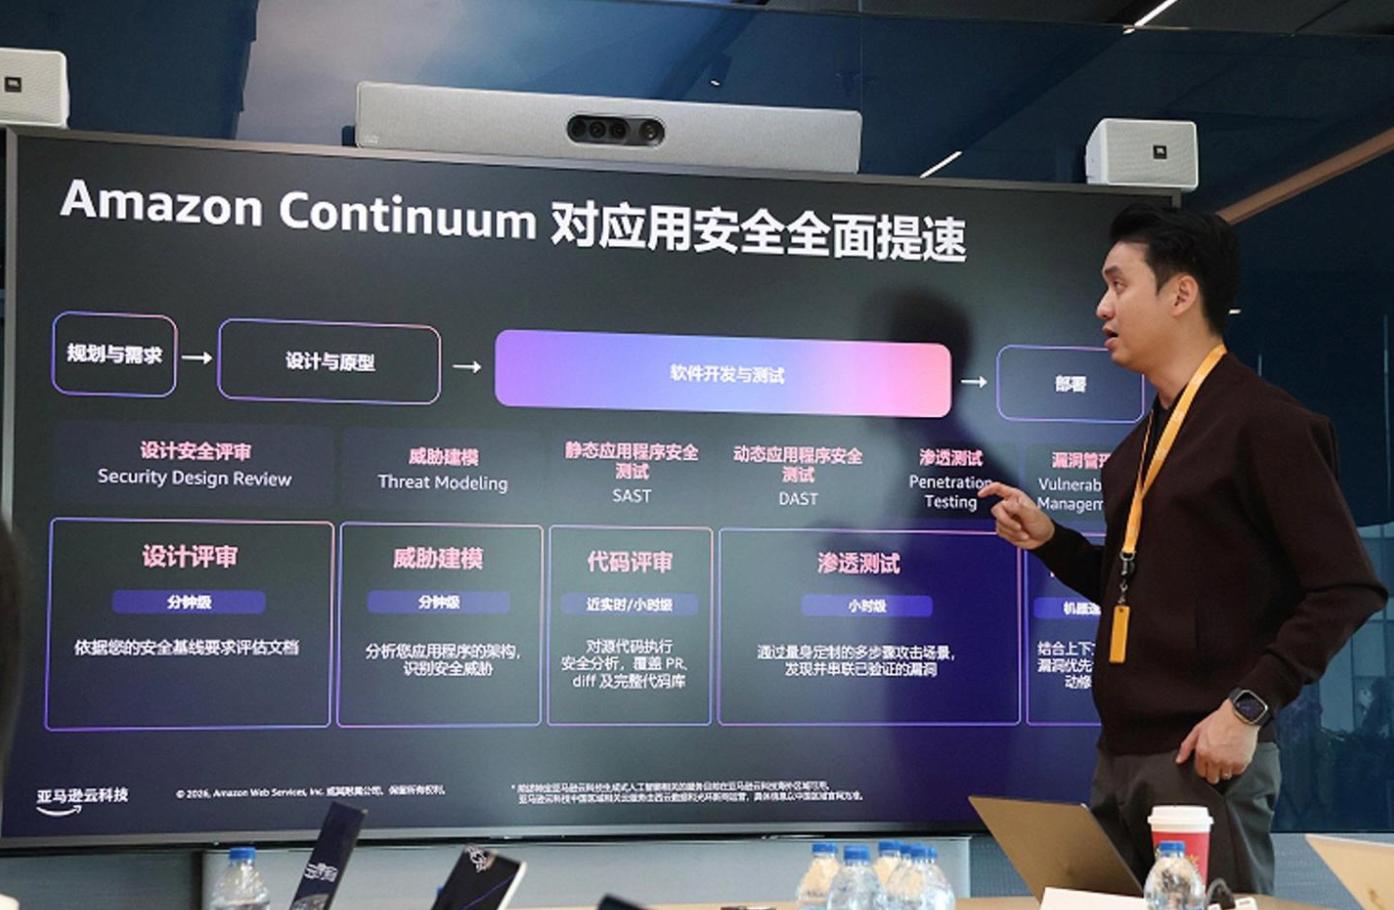
为此,亚马逊云科技在十月份正式宣布针对代码漏洞的Amazon Continuum正式可用。事实上,与市场上常见的代码扫描器不同,Amazon Continuum以机器的速度发现、优先级排序、验证并修复安全风险,并且将设计评审、威胁建模、代码安全评审与渗透测试统一在一个服务中,覆盖应用安全的完整生命周期。
Amazon Continuum 在 CyberGym-E2E 公开基准测试成绩也非常亮眼。该项基准测试共包含920项任务,基于139个开源项目的历史漏洞,项目代码量中位数超过60万行,Agent 必须在90分钟内提交漏洞演示输入和源代码补丁。最终,Amazon Continuum以89.0%的端到端成功率位居第一,高出此前65.9%的公开最佳纪录23.1个百分点。
Amazon Continuum 之所以能够取得如此出色的成绩,核心在于多Agent架构,发现、验证、修复三个阶段各由专门Agent负责证据向前传递,每个阶段都建立在前一阶段完成的工作之上。
在真实环境中,它会基于代码仓库与AWS环境构建上下文图谱,判断漏洞是否可被网络触达、攻击者能从中获取什么,并按业务影响排序;确认漏洞后,在隔离沙箱中运行漏洞利用并附上概念验证代码,最终以补丁或拉取请求的形式交付修复。
“Amazon Continuum有着几个非常好的特性:第一是更快拿到结果;第二是频率,企业现在普遍进入到高频发版的节奏,随之安全测试也需要跟上;第三是广度,它包括应用和系统,可覆盖AWS任意区域、本地、多云以及SaaS环境,数据始终留在客户侧,且源代码不用于训练模型。第四,它的ROI也更高。”江学森介绍道。
根据相关信息,跨境金融数字科技平台飞来汇、韩国SaaS合作伙伴LG CNS等在使用Amazon Continuum之后,渗透测试效率大幅提升。
“Amazon Continuum的独特能力是结合部署环境做优先级判断,尤其是判断漏洞是否可被网络触达、攻击者能从中获得什么、漏洞在真实环境会影响什么业务;同时,Amazon Continuum还会为每个已确认的问题生成代码补丁、升级配置等,以拉请求的形式等待人工审查和合并,最终决策仍由团队做出。”江学森如是说。
亚马逊云科技的双向赋能
如今,AI与安全的关系正在重新定义。
安全不再只是AI的“外部约束”,它开始嵌入到大模型、Agent之中,护栏、审计、权限边界等等,正成为AI产品的重要构成;同时,AI也不再只是安全团队的“效率工具”,它在重新划定安全运营的规模边界和响应节奏,真正改变攻防模式。
在江学森看来,亚马逊云科技希望让AI与安全双向赋能。在Security for AI方面,要保护在云上构建的AI应用、数据和系统;在AI for Security方面,要用AI提升安全效率,Amazon Continuum就是其代表。
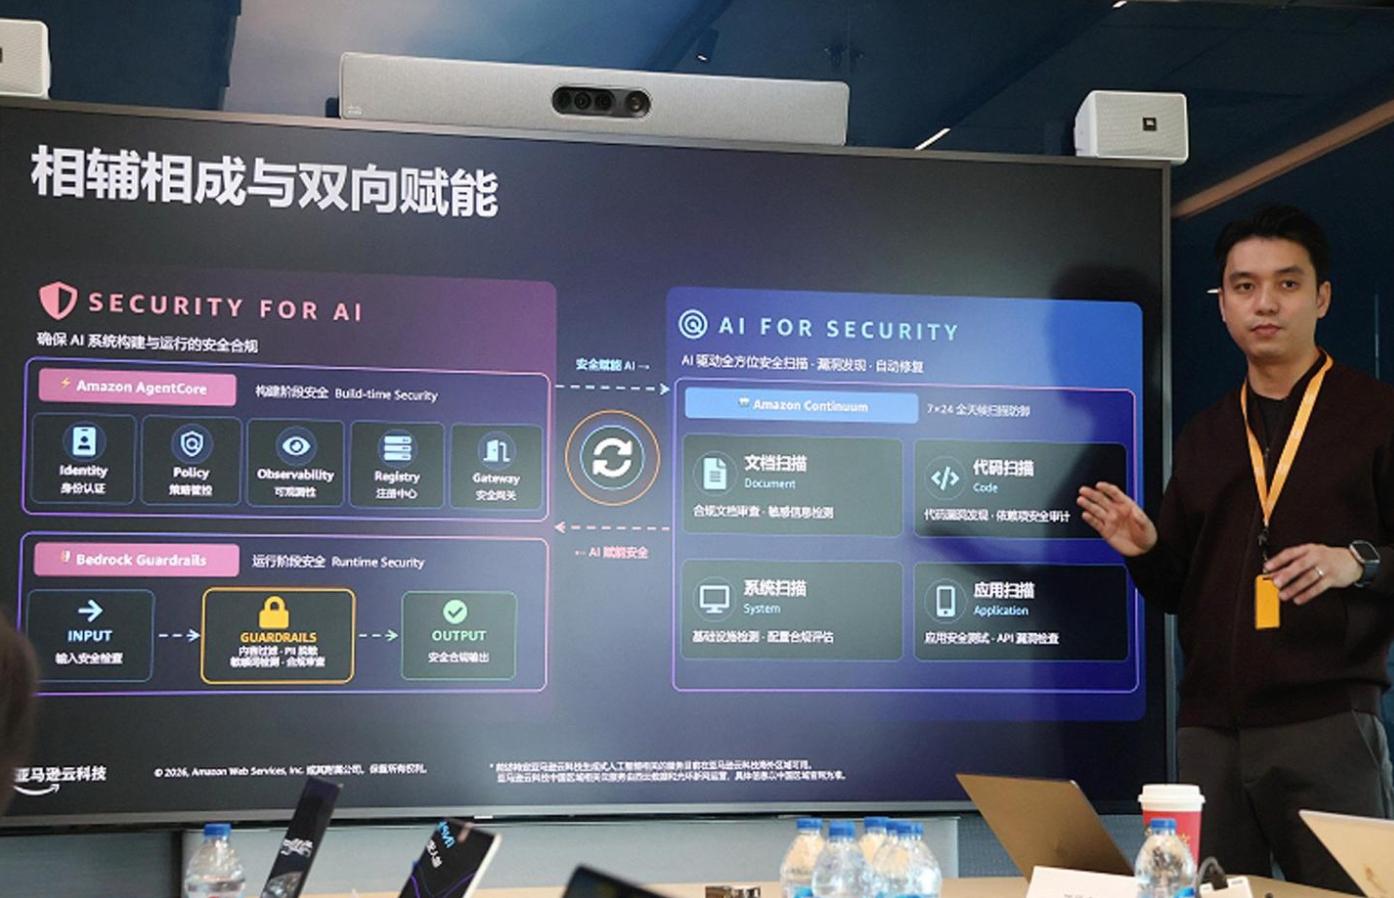
例如,在Security for AI方面,亚马逊云科技通过Amazon Bedrock AgentCore提供模块化能力,AgentCore Runtime以microVM技术为每个会话提供隔离计算环境,防止Agent逃逸沙箱或跨会话泄露数据;AgentCore Identity建立独立身份,基于最小权限原则分发和加密存储OAuth Token;AgentCore Gateway统一管理工具和MCP调用入口,提供调用链审计与OpenTelemetry遥测;AgentCore Policy基于Cedar策略语言,在Agent调用工具前实施确定性拦截;Amazon Bedrock Guardrails则对输入输出进行内容过滤、敏感信息保护、提示词注入防护、词汇过滤、话题控制和事实性校验。
“AI会重构每一个安全细分领域,安全也会重构每一个AI层级。AI时代的安全,不能仅靠人肉对抗机器速度,而是要用AI重构防守体系,这不仅仅是某几款产品的事情,而是整个行业生态共同努力的方向。”江学森最后表示道。